no Safari


Ataque que permitia ver cartas de jogadores de high stakes deixa poker online em alerta

Menu de Conteúdos
Um grave incidente de segurança colocou esta semana o mundo do poker online em alerta, depois de ter sido revelado um ataque que terá permitido ao responsável ver as cartas dos adversários em tempo real através de uma ferramenta de acesso remoto instalada nos computadores das vítimas.
As primeiras informações surgiram através de uma série de publicações no X feitas por @wolfsec0x0, um utilizador que se apresenta como profissional de cibersegurança e que tornou público um ataque altamente direcionado a cerca de 30 jogadores de high stakes.
Entretanto, o caso ganhou novos contornos depois da Jurojin Poker, uma das ferramentas afetadas, ter confirmado que versões adulteradas do seu software foram distribuídas a um grupo específico de utilizadores, e de uma investigação levada a cabo por vários jogadores de high stakes ter colocado Paul Gregg no centro das acusações.
Ataque permitia ver cartas dos jogadores em tempo real
O alerta inicial foi lançado por @wolfsec0x0, que afirmou ter identificado um agente de acesso remoto instalado nos computadores Windows de vários jogadores através de software de terceiros utilizado no poker online.
Segundo o investigador, o agente de acesso remoto permitia ao responsável pelo ataque acompanhar em tempo real tudo o que aparecia no ecrã do jogador, incluindo naturalmente as suas cartas, e poderia ainda possibilitar o controlo do rato e teclado.
O software de acesso remoto era instalado no Windows como um serviço chamado "Mesh Agent" e escondia os respetivos ficheiros no sistema.
O especialista em cibersegurança alertou ainda que este tipo de acesso poderia teoricamente expor outras informações presentes no computador, como passwords guardadas no browser, cookies de sessão ou dados de pagamento.
Ainda assim, não existem indicações de que os próprios clientes das salas de poker tenham sido comprometidos. O ataque terá sido realizado através de ferramentas de apoio utilizadas por jogadores de poker.
Comunidade reage e Paul Gregg surge associado ao caso
O alerta rapidamente ganhou repercussão entre alguns dos principais nomes da comunidade de poker. Patrick Leonard foi um dos jogadores que partilhou a investigação e não escondeu a preocupação com a dimensão do caso.
O britânico disse que o caso é "uma das coisas mais graves que já aconteceram no poker online" e salientou que a forma como a comunidade reage ao sucedido será particularmente importante. Leonard aconselhou todos os jogadores que tenham jogado poker online num computador nos últimos anos, especialmente os regulares de high stakes que utilizam ferramentas de terceiros, a verificarem a segurança dos seus sistemas.
Além disso, deixou uma recomendação bastante direta: alterar passwords e reforçar a proteção das contas.
Entretanto, a investigação conduzida por vários jogadores de high stakes colocou o canadiano Paul Gregg no centro das acusações. Gregg foi associado a várias contas utilizadas na WPN, GGPoker e CoinPoker, embora até ao momento não exista uma confirmação oficial de que tenha sido o responsável pelo ataque.
Jurojin Poker confirma ataque e revela mais detalhes
Pouco depois das primeiras denúncias, a Jurojin Poker publicou uma declaração onde confirmou ter sido um dos softwares comprometidos.
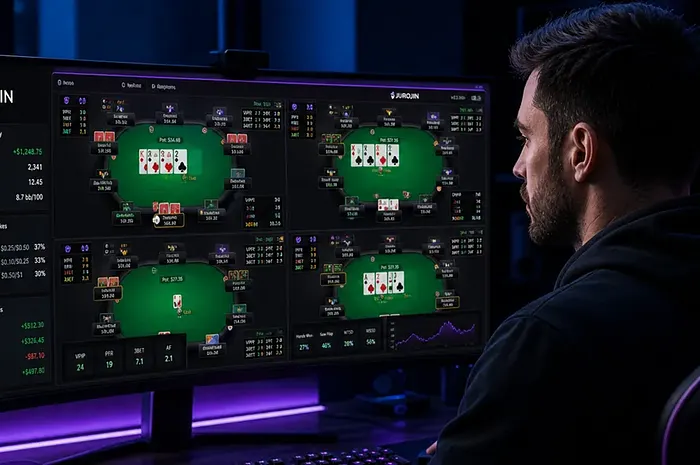
A Jurojin é uma ferramenta utilizada por jogadores de poker online para ajudar no multitabling e inclui funcionalidades como gestão de mesas, hotkeys e ferramentas de tamanho da aposta, entre outras.
Segundo a empresa, o responsável pelo ataque conseguiu, de forma intermitente, substituir o pacote de atualização enviado a um grupo muito específico de utilizadores por uma versão adulterada do programa. Algumas dessas versões continham uma ferramenta de acesso remoto.
A Jurojin revelou que o ataque ocorreu entre junho de 2025 e janeiro de 2026, sendo esse o último mês em que foi distribuída uma versão comprometida.
Segundo a empresa, tratou-se de uma operação altamente direcionada e não de um ataque indiscriminado a todos os utilizadores. O objetivo seria atingir adversários específicos, sobretudo jogadores de high stakes, para ver as suas cartas enquanto jogavam.
A Jurojin revelou ainda que não foi a única ferramenta afetada. O mesmo responsável terá conseguido comprometer também o IntuitiveTables, outro software de apoio utilizado por jogadores de poker online.
A empresa disse que o responsável é um "known cheater", embora a sua identidade não tenha sido tornada pública. Também não foram divulgados os nomes dos jogadores afetados.
A Jurojin diz ter contactado diretamente por email todos os utilizadores identificados como vítimas do ataque. No total, cerca de 30 jogadores high stakes terão sido alvo desta operação.
Depois de descobrir o incidente, a Jurojin diz ter implementado várias alterações destinadas a impedir ataques semelhantes e está também a colaborar com @wolfsec0x0 na investigação.
O caso promete dar que falar, enquanto a comunidade de poker aguarda por mais detalhes sobre o responsável, a verdadeira dimensão do número de jogadores afetados e os possíveis prejuízos causados pelo ataque.